Peut-on faire signer un mandat d’intervention à un client sans passer par un prestataire de signature électronique ? La question revient régulièrement chez les artisans serruriers qui gèrent leurs interventions via un site WordPress et une extension métier maison. Elle mérite une réponse nuancée, car « signer un document » recouvre en réalité deux besoins très différents : obtenir un consentement traçable, ou produire une preuve opposable devant un tribunal.
Cet article compare deux approches concrètes que l’on retrouve dans les extensions développées pour ce secteur : la délégation à un service de signature électronique tiers, et la construction d’un accusé de réception simplifié directement dans l’extension, avec horodatage et empreinte du document. Il ne traite volontairement pas de la facturation associée, qui suit des règles différentes.
Ce que change réellement une signature électronique qualifiée
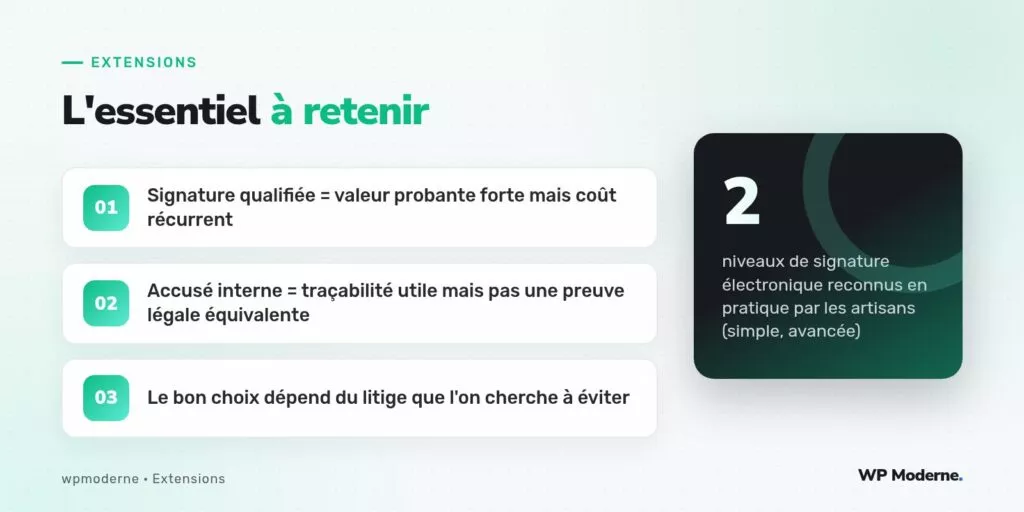
Le règlement eIDAS distingue plusieurs niveaux de signature électronique : simple, avancée et qualifiée. Seule la signature qualifiée bénéficie d’une présomption légale d’équivalence avec la signature manuscrite. Un service tiers spécialisé s’occupe de la vérification d’identité, de la génération de la clé cryptographique et de l’archivage probatoire, ce qui représente un travail considérable à reproduire soi-même.
Pour un mandat de serrurier, la question à se poser est simple : le document sera-t-il un jour contesté devant un juge, par exemple en cas de désaccord sur le périmètre de l’intervention ou sur le tarif appliqué ? Si la réponse est oui, un service tiers reste la solution la plus sûre, car il déplace la charge de la preuve technique vers un tiers de confiance agréé.
Construire un accusé de réception interne, et ses limites
Une extension WordPress peut tout à fait enregistrer un accusé de réception simplifié : le client valide une case à cocher, l’extension capture l’adresse IP, l’horodatage serveur et génère une empreinte SHA-256 du contenu du mandat au moment de la validation. Ce mécanisme repose sur des fonctions standard : current_time() pour l’horodatage, hash( 'sha256', $contenu_mandat ) pour l’empreinte, et une table personnalisée pour conserver la preuve.
function serrurerie_enregistrer_validation( $mandat_id, $ip ) {
    global $wpdb;

    $contenu = get_post_field( 'post_content', $mandat_id );
    $empreinte = hash( 'sha256', $contenu );

    $wpdb->insert(
        $wpdb->prefix . 'serrurerie_validations',
        array(
            'mandat_id'  => $mandat_id,
            'ip'         => $ip,
            'empreinte'  => $empreinte,
            'valide_le'  => current_time( 'mysql' ),
        )
    );
}
Ce dispositif a un mérite réel : il trace qui a validé quoi, et quand, sans dépendance à un service externe payant. Mais il ne produit pas de signature électronique au sens juridique. Il s’agit d’un faisceau d’indices techniques, utile pour rassurer un client ou clarifier un désaccord amiable, mais qui n’offre pas la même force probante qu’une signature qualifiée en cas de contentieux.
Le critère de décision : la fréquence et l’enjeu des litiges
Pour une entreprise de serrurerie qui réalise surtout des dépannages courants, avec des montants modestes, l’accusé interne suffit dans l’immense majorité des cas. Le coût d’un abonnement à un service de signature qualifiée par intervention peut vite dépasser la valeur ajoutée réelle pour ce type de dossier.
En revanche, pour des interventions plus engageantes, comme le remplacement d’un système de sécurité complet sur un local professionnel, avec un devis conséquent, la signature déléguée à un tiers devient pertinente. Le coût du service est alors négligeable face au risque financier d’un litige mal documenté.
Un mécanisme hybride, souvent oublié
Il est possible de combiner les deux approches sans complexité excessive : l’accusé interne devient le mécanisme par défaut, et un bouton dédié propose une signature qualifiée uniquement pour les interventions dépassant un certain montant. L’extension déclenche alors un appel à l’API du prestataire tiers uniquement dans ce cas, ce qui limite les coûts récurrents tout en couvrant les dossiers à risque.
Comparatif synthétique
| Critère | Accusé interne | Signature qualifiée tierce |
|---|---|---|
| Valeur juridique | Faisceau d’indices | Présomption légale forte |
| Coût récurrent | Aucun | Par signature ou abonnement |
| Complexité d’intégration | Faible | Dépendance à une API tierce |
| Adapté aux petits montants | Oui | Rarement rentable |
Le conseil qui revient le plus souvent dans nos audits : ne payez pour une signature qualifiée que là où un juge pourrait un jour être sollicité, pas par principe sur chaque formulaire.
- Documenter clairement, dans les CGV, la nature de l’accusé interne pour éviter toute confusion avec une signature électronique légale.
- Conserver l’empreinte et l’horodatage dans une table séparée, jamais dans les métadonnées d’un article modifiable.
- Prévoir un export PDF horodaté du mandat au moment de la validation, indépendant de toute modification ultérieure du contenu.
Notre verdict
Il n’existe pas de réponse unique : le bon choix dépend du profil de risque de chaque intervention, pas d’une politique générale appliquée à tout le parc de mandats. Une extension bien conçue propose les deux mécanismes et laisse l’artisan choisir au cas par cas, plutôt que d’imposer un coût récurrent sur des interventions qui n’en ont pas besoin.