« L’hébergement de données de santé à caractère personnel sur support numérique nécessite une certification » : cette phrase, tirée du cadre réglementaire français, résume à elle seule pourquoi un cabinet médical, une clinique ou un laboratoire ne peut pas se contenter d’un hébergeur WordPress généraliste dès que son site collecte des données patient identifiantes.
Formulaire de prise de rendez-vous avec motif de consultation, espace patient avec résultats d’examens, questionnaire de santé avant intervention : dès qu’un de ces éléments existe sur le site, la question de la certification HDS (hébergeur de données de santé) se pose, et elle doit être tranchée avant l’ouverture du site, pas après un contrôle.
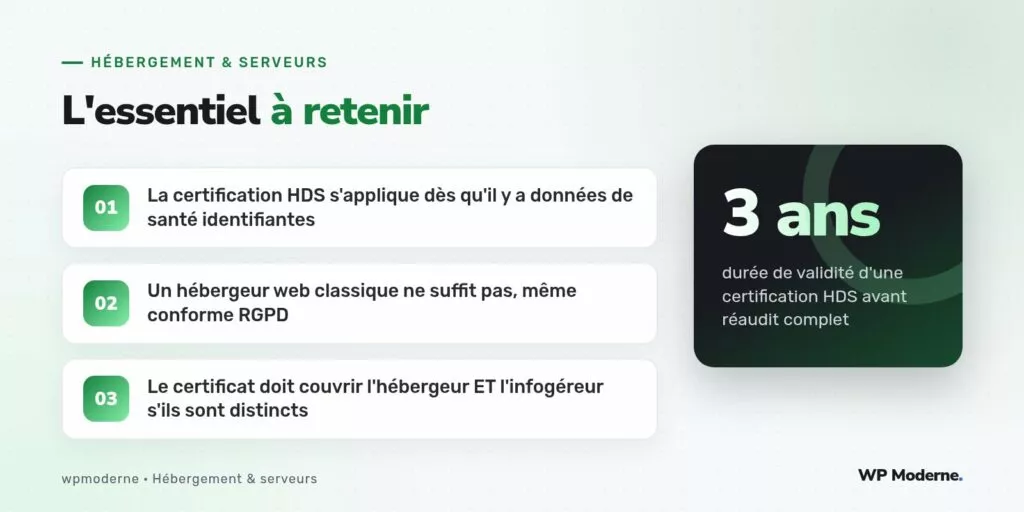
Qu’est-ce qui déclenche l’obligation HDS
Toutes les données médicales ne déclenchent pas l’obligation de la même façon. Un simple formulaire de contact « je souhaite un rendez-vous » sans motif médical reste dans le régime RGPD classique. En revanche, dès que le formulaire ou l’espace patient traite une donnée de santé identifiante (motif de consultation, antécédents, résultats), l’hébergement de cette donnée relève du cadre HDS.
- Formulaire avec motif de consultation détaillé : oui, HDS requis
- Espace patient avec téléchargement de comptes rendus ou résultats : oui, HDS requis
- Simple prise de rendez-vous sans détail médical (nom, créneau) : cas à faire trancher avec un DPO, souvent hors HDS
La checklist à faire valider avant ouverture
Avant toute mise en ligne, plusieurs points doivent être vérifiés auprès du prestataire d’hébergement pressenti, avec preuves à l’appui, pas sur simple déclaration commerciale.
- Le certificat HDS est-il en cours de validité, et couvre-t-il précisément le périmètre technique utilisé (hébergement physique, infogérance, ou les deux) ?
- Si l’hébergement physique et l’infogérance applicative sont assurés par deux entités différentes, chacune dispose-t-elle de sa propre certification pour son périmètre ?
- Le contrat de sous-traitance prévoit-il explicitement le traitement de données de santé, avec les clauses RGPD associées (article 28) ?
- Les sauvegardes des données de santé sont-elles elles-mêmes hébergées chez un prestataire certifié HDS, ou migrent-elles vers un stockage non conforme ?
- Le chiffrement des données au repos et en transit est-il documenté dans la politique de sécurité de l’hébergeur ?
- La localisation des data centers est-elle connue et vérifiable par écrit ?
Le piège des sauvegardes hors périmètre
Un cas revient régulièrement lors des audits : l’hébergement principal est bien certifié HDS, mais les sauvegardes automatiques du site WordPress partent vers un espace de stockage tiers non certifié, ajouté par l’agence web pour des raisons de commodité ou de coût. Cette configuration invalide de fait toute la démarche de certification, puisque la donnée de santé se retrouve hébergée hors du périmètre couvert.
Un principe simple à retenir pour trancher les cas limites : si la donnée transite ou est stockée, même temporairement, en dehors du périmètre certifié, la certification ne protège plus rien.
Où se situe la limite avec l’hébergeur web classique
Beaucoup d’hébergeurs web affichent une conformité RGPD générale, avec data centers en France ou en Europe, chiffrement TLS et sauvegardes régulières. C’est nécessaire mais insuffisant pour des données de santé identifiantes : la certification HDS impose un référentiel spécifique, avec audit par un organisme accrédité, portant notamment sur la gestion des habilitations, la réversibilité des données et la traçabilité des accès aux dossiers.
Un hébergeur mutualisé grand public, même très fiable pour un site vitrine ou une boutique en ligne, n’est donc jamais adapté à un site médical qui collecte des données patient, quelle que soit la qualité de son infrastructure par ailleurs.
Faire une demande écrite, pas orale
Avant de signer, il est recommandé de demander au prestataire une copie du certificat HDS en cours de validité, avec le nom exact de l’entité certifiée et la date d’échéance. Un certificat expiré ou en cours de renouvellement doit alerter : la certification HDS n’est pas rétroactive et un délai de recertification peut créer une période de non-conformité.
En résumé
Un site WordPress qui collecte des données de santé identifiantes ne peut pas se contenter d’un hébergement RGPD générique : la certification HDS s’impose dès que le formulaire ou l’espace patient dépasse la simple prise de rendez-vous. La checklist à vérifier avant ouverture porte sur la validité du certificat, le périmètre exact couvert, le sort des sauvegardes et les clauses contractuelles de sous-traitance. Ces vérifications, faites en amont, évitent une remise en cause complète du projet après son lancement.