Quel niveau de sécurité un hébergement doit-il garantir pour qu’une association puisse légalement encaisser des dons en ligne ? La question se pose rarement au moment de choisir l’hébergeur, et souvent trop tard, quand le prestataire de paiement (HelloAsso, Stripe pour les organismes, ou une passerelle bancaire dédiée) refuse d’activer le compte marchand tant que certaines conditions serveur ne sont pas remplies.
Ces exigences ne concernent jamais l’intégration du bouton de don lui-même, déjà bien documentée par les prestataires, mais l’infrastructure qui l’héberge : version des protocoles de chiffrement, conservation des journaux, et parfois localisation géographique des données selon le montant collecté.
Le chiffrement TLS, premier point de contrôle
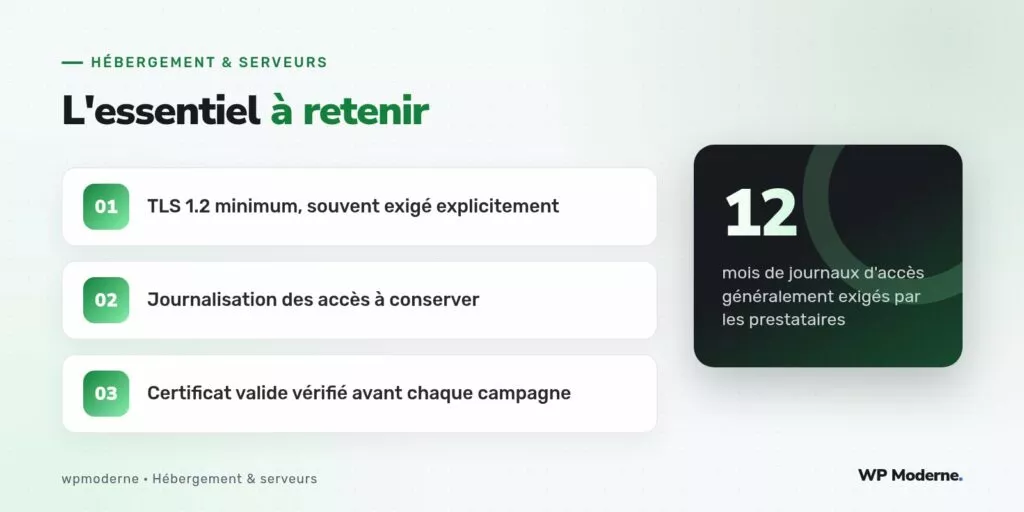
La quasi-totalité des prestataires de paiement imposent désormais TLS 1.2 au minimum, en cohérence avec les recommandations PCI-DSS applicables aux flux de paiement même lorsque l’association ne stocke elle-même aucune donnée bancaire. Un serveur encore configuré pour accepter TLS 1.0 ou 1.1 — fréquent sur un hébergement mutualisé ancien jamais mis à jour — peut être suffisant pour bloquer l’activation du compte marchand.
Vérifier ce point ne demande qu’une commande, à exécuter depuis n’importe quelle machine externe au serveur :
nmap --script ssl-enum-ciphers -p 443 dons.exemple-association.org
La journalisation, souvent oubliée
Les prestataires de paiement demandent fréquemment que les journaux d’accès au serveur (adresse IP, horodatage, ressource demandée) soient conservés pendant une durée minimale, généralement calquée sur les obligations légales françaises en matière de conservation des données de connexion. Sur un hébergement mutualisé, cette rétention n’est pas toujours activée par défaut et se limite parfois à quelques jours seulement.
- Vérifier la durée de rétention par défaut des journaux chez l’hébergeur actuel
- Configurer une rotation qui conserve au moins douze mois d’historique
- Externaliser une copie des journaux vers un stockage distinct du serveur applicatif
Checklist avant la première campagne de dons
- Vérifier que le certificat TLS couvre bien le sous-domaine utilisé pour la page de don, et qu’il est renouvelé automatiquement
- Désactiver les protocoles TLS 1.0 et 1.1 au niveau du bloc serveur, s’ils sont encore actifs
- Mettre en place une rétention de journaux d’au moins douze mois, avec une copie hors serveur
- Vérifier auprès de l’hébergeur la localisation géographique effective des données, certains prestataires de paiement l’exigeant en Union européenne
- Documenter ces éléments dans un document remis au prestataire de paiement lors de l’activation du compte marchand
Le cas des petites associations sur mutualisé
Une association qui découvre ces exigences après avoir déjà choisi un hébergement mutualisé bas de gamme n’a pas toujours besoin de tout migrer : il suffit parfois de vérifier auprès de l’hébergeur si les réglages TLS et de journalisation peuvent être ajustés sans changer d’offre, ou de faire héberger uniquement la page de don sur un service séparé plus strict, en laissant le reste du site en place.
Une association qui contacte son hébergeur avec une liste précise de réglages à vérifier obtient toujours une réponse plus rapide qu’en décrivant vaguement une exigence de « conformité paiement ».
Le reçu fiscal, un autre point de vigilance
Une association qui délivre des reçus fiscaux pour ses dons doit également pouvoir prouver, en cas de contrôle, la cohérence entre les montants collectés en ligne et les reçus émis. Cela suppose de conserver les journaux de transaction du prestataire de paiement croisés avec les journaux d’accès du serveur, sur la même durée de rétention, plutôt que deux historiques traités séparément avec des durées de conservation différentes.
En résumé
Les exigences serveur des prestataires de paiement sont concrètes et vérifiables en quelques commandes, mais elles restent trop souvent découvertes au moment de l’activation du compte marchand plutôt qu’anticipées dès le choix de l’hébergement. Une checklist simple — TLS à jour, journalisation suffisante, localisation vérifiée — évite qu’une campagne de dons ne démarre avec plusieurs semaines de retard, et rassure au passage les donateurs eux-mêmes sur le sérieux de la démarche associative.



