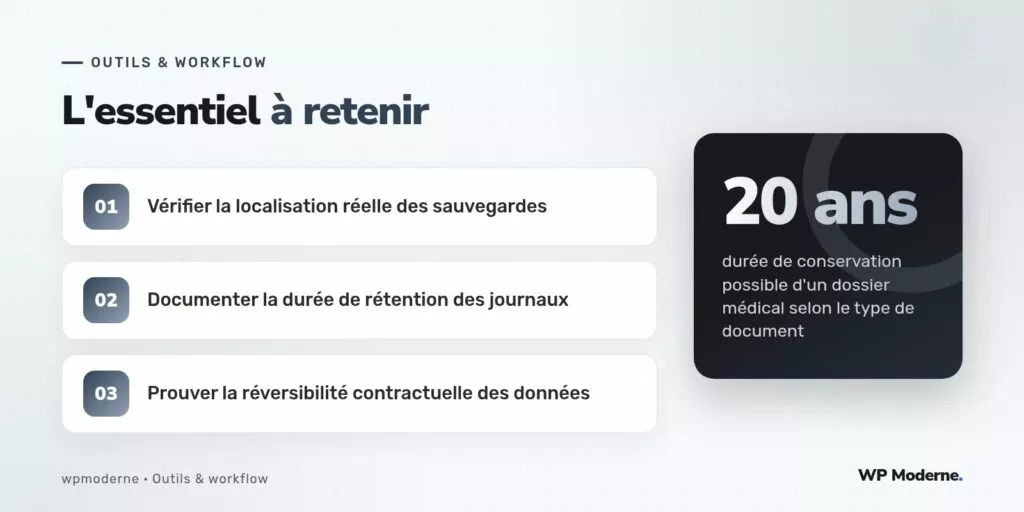
Vingt ans : c’est la durée de conservation qui peut s’appliquer à certains dossiers médicaux en France selon leur nature, bien au-delà des trois ou cinq ans habituels d’un site vitrine. Avant de signer un client qui manipule des données de santé, l’infrastructure qui hébergera son site WordPress doit être passée au crible avec une rigueur différente de celle appliquée à un client e-commerce classique.
Cette checklist est celle que nous suivons systématiquement avant de nous engager sur un projet impliquant des données de santé, qu’il s’agisse d’un cabinet de télémédecine, d’un centre de bilan ou d’une plateforme de prise de rendez-vous médicaux.
Localisation et nature de l’hébergement
- L’hébergeur principal est-il situé en France ou dans l’Union européenne, avec un contrat qui l’atteste explicitement plutôt qu’une simple mention marketing ?
- Les données de santé nécessitent-elles un hébergement certifié HDS (hébergeur de données de santé) au sens du Code de la santé publique, ou le projet reste-t-il hors de ce périmètre réglementaire ?
- Les sauvegardes suivent-elles la même contrainte géographique que les données primaires ? Un oubli fréquent consiste à sécuriser le serveur principal mais à répliquer les sauvegardes vers un stockage tiers situé hors Union européenne.
Journalisation et traçabilité des accès
- Les connexions à l’espace d’administration WordPress sont-elles journalisées avec horodatage, adresse IP et compte utilisé ?
- Les journaux sont-ils conservés pour une durée définie et documentée, ni trop courte pour l’investigation d’incident, ni excessive au regard du principe de minimisation ?
- Existe-t-il une procédure écrite décrivant qui peut consulter ces journaux et dans quel cas ?
Sauvegardes et procédure de restauration
Une sauvegarde chiffrée mais jamais testée n’est qu’une promesse. Nous exigeons trois preuves concrètes avant de considérer ce point validé :
- Une restauration test effectuée dans les trois derniers mois, avec un compte rendu daté.
- Un chiffrement au repos des fichiers de sauvegarde, avec une gestion des clés séparée du serveur de production.
- Une fréquence de sauvegarde cohérente avec la volumétrie de modifications quotidiennes du site : un cabinet qui reçoit vingt prises de rendez-vous par jour ne peut pas se contenter d’une sauvegarde hebdomadaire.
Réversibilité et sortie du contrat
Le client doit pouvoir récupérer l’intégralité de ses données en cas de rupture du contrat d’hébergement, dans un format exploitable, et dans un délai raisonnable écrit noir sur blanc. Nous demandons systématiquement à voir la clause de réversibilité avant de proposer notre devis de développement, car une infrastructure qui verrouille les données du client engage aussi notre responsabilité de prestataire.
Minimisation des données collectées sur le site
Un formulaire de prise de rendez-vous médical n’a pas besoin de collecter le numéro de sécurité sociale complet pour fonctionner. Nous passons en revue chaque champ de formulaire avec la question suivante :
| Champ demandé | Nécessaire à la prise de rendez-vous ? | Décision |
|---|---|---|
| Nom, prénom | Oui | Conservé |
| Motif de consultation en texte libre | Non, source de sur-collecte | Remplacé par une liste fermée de motifs génériques |
| Numéro de sécurité sociale | Non à ce stade | Supprimé du formulaire, demandé sur place |
Registre des sous-traitants techniques
Chaque service tiers branché au site — envoi d’e-mails transactionnels, solution de paiement, outil d’analyse d’audience — doit figurer dans le registre de traitement du client avec sa base légale et sa localisation. Nous fournissons cette liste technique au client sous forme de tableau au moment de la livraison, plutôt que de la laisser deviner ce que le thème ou les extensions installées communiquent réellement à l’extérieur.
Une infrastructure conforme ne se déclare pas, elle se prouve avec des dates et des documents.
Pour aller plus loin
Cette checklist ne remplace pas un audit juridique complet mené par un délégué à la protection des données, mais elle évite de découvrir un point bloquant après la signature du contrat. Sur nos projets santé, nous l’annexons désormais systématiquement au cahier des charges technique, avec la date de la dernière vérification de chaque point.