« Les États membres veillent à ce que les entités essentielles et importantes prennent des mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées pour gérer les risques » : ce principe, au cœur de la directive européenne NIS2 entrée en vigueur en janvier 2023, ne cite jamais un outil de sécurité précis. C’est justement ce qui déroute un développeur qui héberge le site d’un cabinet d’avocats et cherche une checklist technique claire à appliquer.
Définition : ce que couvre réellement NIS2
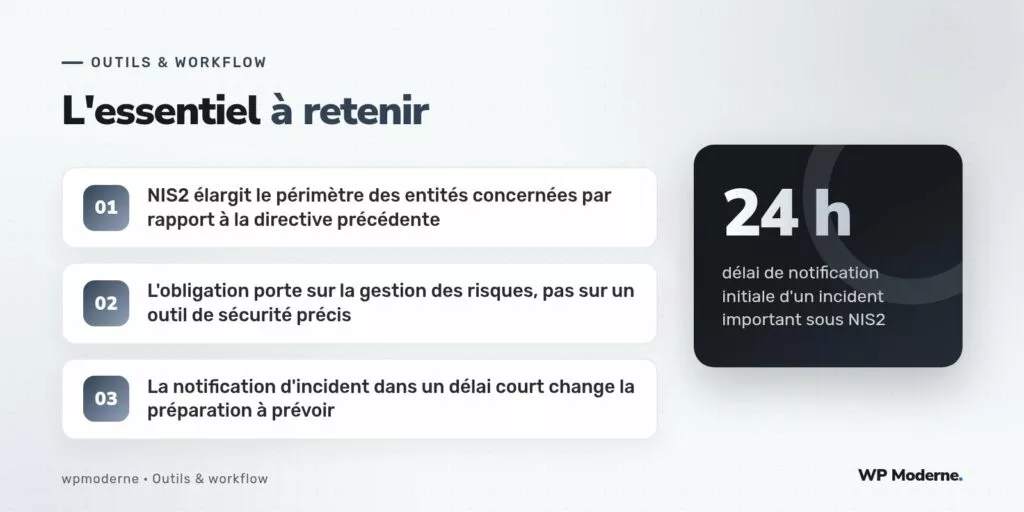
NIS2 (Network and Information Security 2) est une directive européenne qui succède à une première directive de 2016, en élargissant nettement le périmètre des secteurs et des entités concernés par des obligations de cybersécurité. Un cabinet d’avocats de taille moyenne peut désormais entrer dans ce périmètre selon son activité et sa taille, alors qu’il n’était pas nécessairement concerné par le texte précédent. La directive impose une approche de gestion des risques, pas une liste fermée d’outils obligatoires : chaque entité doit démontrer qu’elle a mis en place des mesures proportionnées à son niveau de risque.
Fonctionnement interne : gestion des risques et notification d’incident
Deux obligations structurent concrètement la directive. La première porte sur la gestion des risques : politique de sécurité documentée, gestion des accès, plan de continuité d’activité, sécurisation de la chaîne d’approvisionnement (y compris les prestataires techniques comme l’hébergeur du site). La seconde porte sur la notification d’incident : un incident de sécurité important doit être signalé à l’autorité compétente dans un délai très court après sa détection, avec une notification initiale attendue sous vingt-quatre heures, suivie d’un rapport plus détaillé dans les jours suivants.
Pour un développeur en charge de l’infrastructure d’un site, cette seconde obligation change directement la préparation à avoir : sans journalisation suffisante et sans procédure claire de détection d’incident, respecter un délai de vingt-quatre heures relève de l’impossible.
Cas d’usage : ce qu’un cabinet d’avocats doit vérifier concrètement
Sur l’infrastructure technique d’un cabinet, plusieurs points concrets découlent directement de l’esprit de la directive, sans que celle-ci n’impose un outil précis :
- Une journalisation suffisante des accès et des événements de sécurité pour pouvoir reconstituer la chronologie d’un incident
- Une gestion des accès administrateurs limitée aux personnes qui en ont réellement besoin, avec authentification à deux facteurs
- Un plan de sauvegarde testé, cohérent avec un objectif de reprise d’activité défini à l’avance
- Une vérification de la posture de sécurité des prestataires techniques (hébergeur, extensions tierces) plutôt qu’une confiance implicite
Pièges à éviter
Le premier piège consiste à croire que l’installation d’une extension de sécurité WordPress suffit à répondre à NIS2 : la directive parle de processus de gestion des risques, pas d’un produit précis. Une extension de sécurité fait partie d’un dispositif plus large, elle ne le remplace pas.
Le second piège tient à la confusion entre NIS2 et le RGPD : les deux textes se complètent mais répondent à des logiques différentes, l’un centré sur la sécurité des systèmes d’information, l’autre sur la protection des données personnelles. Un cabinet peut être conforme au RGPD sur ses formulaires de contact tout en restant très en retard sur les obligations de sécurité infrastructurelle exigées par NIS2, et inversement.
Aucun texte réglementaire ne remplace une vraie discipline de journalisation et de sauvegarde testée ; NIS2 rend simplement cette discipline vérifiable, avec un délai de notification qui ne pardonne pas l’improvisation.
Le champ d’application, un point à vérifier au cas par cas
Toutes les entités ne sont pas concernées de la même façon : la directive distingue les entités essentielles et les entités importantes, avec des seuils liés à la taille et au secteur d’activité. Un cabinet d’avocats de petite taille peut rester en dehors du périmètre strict de la directive tout en ayant intérêt, pour sa propre sécurité, à appliquer les mêmes principes de bon sens sans attendre d’y être formellement soumis.
En résumé
NIS2 ne fournit pas de liste d’outils à cocher, mais un cadre de gestion des risques à documenter et à appliquer, avec une obligation de notification rapide qui suppose une vraie préparation en amont. Pour un développeur en charge de l’hébergement d’un cabinet juridique, la meilleure réponse reste une infrastructure déjà bien tenue — journalisation, accès maîtrisés, sauvegardes testées — plutôt qu’une course à la conformité déclenchée seulement après un incident.



