3 postes à chiffrer séparément, jamais fusionnés dans une seule ligne de devis : c’est la règle qui évite de sous-estimer la partie correctifs d’une mission d’audit de sécurité WordPress. La réponse à ce chiffrage tient moins à une grille tarifaire universelle qu’à une séparation claire des postes qui composent la mission.
Premier poste : le diagnostic, à durée bornée
Le diagnostic couvre l’analyse du code, des configurations serveur, des comptes utilisateurs et de l’historique des extensions installées. Cette phase se prête bien à une estimation en temps fixe, car son périmètre est connu à l’avance : un nombre d’extensions à revoir, une taille de base de code, un nombre de comptes à auditer. Facturer ce poste au forfait, sur la base d’une fourchette horaire réaliste établie après un premier accès en lecture seule au site, reste la pratique la plus prévisible pour les deux parties.
Deuxième poste : le rapport, livrable en soi
Le rapport d’audit constitue un livrable distinct, indépendant de la suite donnée à la mission. Il doit rester lisible même si le client choisit finalement de faire réaliser les correctifs par une autre équipe, ou de les prioriser sur plusieurs mois. Cette indépendance mérite d’être explicitée dans le devis : le client paie pour une connaissance précise de son exposition, pas uniquement pour une promesse de correction.
Troisième poste : la remédiation, jamais au forfait global
C’est le point qui pose le plus de difficultés en pratique. Tant que le diagnostic n’est pas terminé, l’ampleur réelle des correctifs à apporter reste inconnue : une faille identifiée sur le papier peut nécessiter une réécriture ciblée de dix lignes, ou une refonte plus large si elle touche une logique métier profondément intégrée. Proposer un forfait de remédiation avant d’avoir terminé le diagnostic expose le prestataire à un engagement de temps qu’il ne maîtrise pas encore.
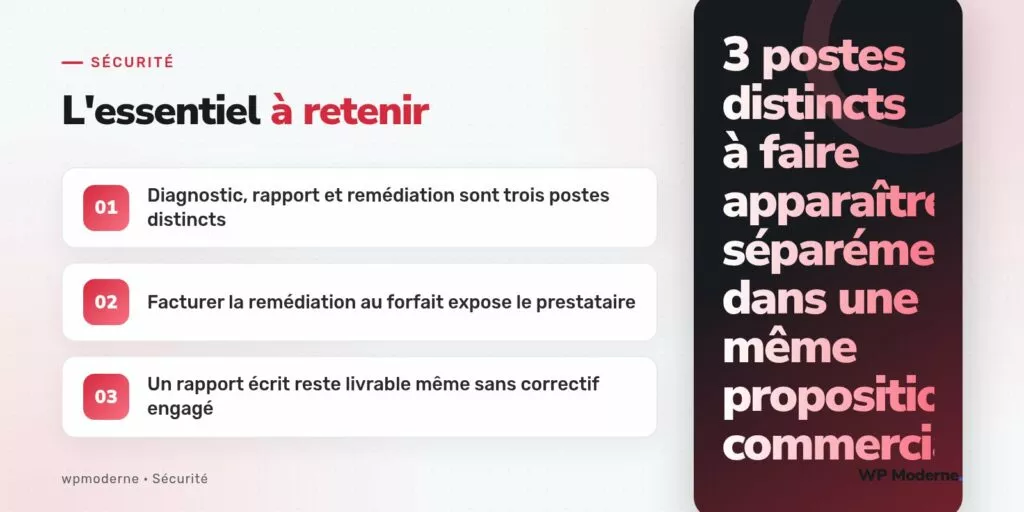
Un devis qui fusionne diagnostic et remédiation dans un seul forfait transforme un engagement de moyens en engagement de résultat non maîtrisé.
La checklist à suivre pour chiffrer la mission
- Distinguer explicitement, dans le corps du devis, les trois postes : diagnostic, rapport, remédiation.
- Chiffrer le diagnostic et le rapport en forfait fermé, sur la base d’une estimation de temps réaliste après un premier accès au site.
- Chiffrer la remédiation en régie, sur devis complémentaire établi une fois le rapport livré et les correctifs priorisés avec le client.
- Préciser dans le devis initial que le rapport reste dû et livré même en l’absence de suite donnée à la remédiation.
- Classer chaque faille identifiée par niveau de gravité et d’effort estimé, pour permettre au client d’arbitrer lui-même l’ordre des correctifs à financer.
- Prévoir une clause de re-test après remédiation, facturée séparément, pour vérifier que les correctifs livrés ferment effectivement les failles signalées.
Ce que cette séparation change du côté du client
Un client qui reçoit un devis découpé en ces trois postes comprend mieux ce qu’il finance à chaque étape, et peut décider en connaissance de cause de traiter la remédiation en interne, avec une autre équipe, ou de la confier au prestataire d’origine. Cette transparence réduit aussi le risque de litige sur un correctif jugé incomplet, puisque le périmètre exact de chaque poste a été discuté avant son démarrage plutôt que découvert après coup.
Le cas particulier d’une remédiation urgente
Certaines missions démarrent sur une urgence : une faille activement exploitée nécessite une correction immédiate, avant même qu’un diagnostic complet n’ait pu être mené. Dans ce cas précis, il reste utile de distinguer, même a posteriori, ce qui relevait de l’intervention d’urgence, généralement facturée en régie sur un périmètre restreint, de ce qui relève du diagnostic complémentaire mené une fois l’urgence désamorcée. Confondre les deux dans une seule ligne de facturation prive le client d’une vision claire de ce qui a été traité en urgence et de ce qui reste à couvrir par un audit plus large.
En résumé
Séparer diagnostic, rapport et remédiation dans un devis d’audit de sécurité n’est pas un exercice de présentation commerciale : c’est ce qui permet de chiffrer chaque poste avec le niveau de certitude qui lui correspond réellement, sans faire porter au prestataire un risque de dérive qu’il ne peut anticiper avant d’avoir terminé le diagnostic.



