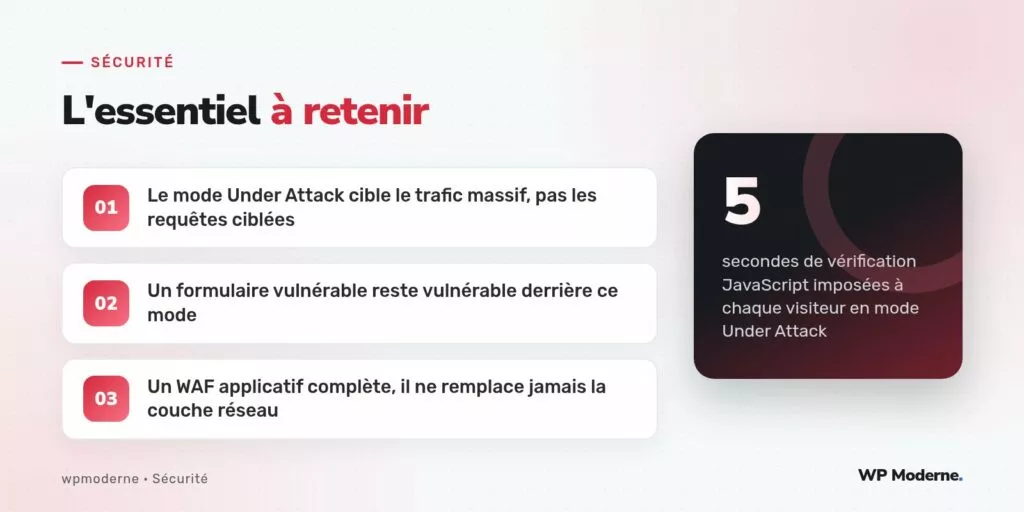
« Activez le mode Under Attack, ça va tout arrêter » : cette phrase, entendue lors d’un incident chez un client dont le site venait de basculer en horaires de pointe sous une charge inhabituelle, résume une confusion fréquente sur ce que fait réellement cette option de Cloudflare. Le mode Under Attack impose à chaque visiteur une page intermédiaire de cinq secondes environ, le temps qu’un script JavaScript résolve un défi côté navigateur avant de laisser passer la requête vers l’origine.
Ce mécanisme est efficace contre un type précis de menace : un afflux massif de requêtes générées par des scripts simples, incapables d’exécuter du JavaScript ou de patienter le délai imposé. Il ne l’est pas contre d’autres types d’attaques, tout aussi réelles, qui ciblent une faiblesse applicative précise plutôt que le volume brut de trafic.
Ce que le mode Under Attack vérifie réellement
Techniquement, ce mode ajoute un défi de type challenge devant l’intégralité du trafic entrant vers le domaine protégé, y compris les visiteurs légitimes. Ce défi vérifie principalement que le client dispose d’un moteur JavaScript fonctionnel et accepte les cookies, ce qui élimine efficacement les scripts d’attaque les plus rudimentaires, souvent responsables des pics de trafic volumétrique constatés lors d’une attaque par déni de service distribué de faible sophistication.
Un outil de test de charge un peu plus élaboré, capable de résoudre ce type de défi via un navigateur automatisé (headless), passe cette barrière sans difficulté particulière. Plus important encore : une attaque qui n’a pas besoin de volume pour être efficace, comme l’exploitation d’une faille précise dans un formulaire ou un point de terminaison de l’API REST, n’est en rien concernée par ce mécanisme, puisque l’attaquant n’envoie qu’une poignée de requêtes ciblées, largement en dessous de tout seuil déclenchant une alerte volumétrique.
La distinction entre attaque volumétrique et attaque applicative
Une attaque volumétrique cherche à épuiser une ressource par le nombre : bande passante, connexions simultanées, capacité de calcul du serveur d’origine. Le mode Under Attack de Cloudflare, comme la plupart des protections de type CDN, est précisément pensé pour ce cas de figure, en filtrant en amont l’essentiel du trafic avant qu’il n’atteigne le serveur d’origine.
Une attaque applicative cherche à exploiter une logique métier ou une faille de code précise : injection SQL sur un paramètre non filtré, contournement d’authentification sur une route REST mal protégée, exfiltration de données via un champ exposé par erreur. Le volume de requêtes nécessaire pour ce type d’attaque est souvent minime, parfois une seule requête suffit, ce qui la rend invisible aux mécanismes de détection basés sur le débit de trafic.
Où un WAF applicatif reste nécessaire
Un pare-feu applicatif web (WAF), qu’il soit fourni par Cloudflare en tant que service séparé de son offre CDN de base ou déployé via une solution dédiée, inspecte le contenu des requêtes plutôt que leur seul débit : il reconnaît des motifs d’injection SQL, des tentatives de traversée de répertoires, des payloads XSS connus, indépendamment du volume de trafic généré. C’est cette couche, distincte du mode Under Attack, qui protège contre les attaques applicatives ciblées.
Sur WordPress, cette protection se combine utilement avec des règles spécifiques à la plateforme : blocage des tentatives d’accès direct à des fichiers sensibles, limitation du débit sur wp-login.php et sur les points de terminaison de l’API REST les plus exposés, filtrage des motifs connus visant les extensions vulnérables les plus courantes.
Bien utiliser le mode Under Attack sans se reposer dessus
Le mode Under Attack reste un outil pertinent en réaction immédiate à un afflux de trafic suspect et massif, le temps de qualifier la nature de l’incident, mais son activation ne dispense jamais de vérifier que les points d’entrée applicatifs du site (formulaires, API REST, pages d’authentification) sont eux-mêmes correctement protégés contre une exploitation ciblée, avec ou sans volume de trafic associé.
En résumé
Confondre une protection réseau contre le volume et une protection applicative contre la logique métier conduit à une fausse impression de sécurité, précisément au moment où elle compte le plus. Le mode Under Attack de Cloudflare traite un symptôme précis, l’afflux massif de requêtes simples ; il ne remplace en rien un WAF applicatif ni une validation rigoureuse des entrées côté serveur.



