« Nos mots de passe respectent déjà 16 caractères minimum avec caractères spéciaux obligatoires, la double authentification n’apporte rien de plus. » Cette croyance, entendue régulièrement lors de discussions sur le durcissement d’un accès administrateur WordPress, ne résiste pas à l’examen des journaux de connexion réels sur plusieurs projets ayant subi un accès non autorisé malgré une politique de mot de passe stricte déjà en place.
Ce qui ressort systématiquement de ces journaux : dans la quasi-totalité des cas de connexion frauduleuse observés sur ces projets, aucune tentative de force brute préalable n’apparaît. Le compte est simplement utilisé avec les bons identifiants, du premier coup, ce qui indique que le mot de passe a été obtenu par un canal totalement indépendant de sa complexité intrinsèque.
Ce que la complexité protège réellement
Un mot de passe long et complexe augmente effectivement le temps nécessaire à une attaque par force brute ou par dictionnaire — une protection réelle et mesurable contre ce scénario précis. Mais la force brute contre l’écran de connexion WordPress reste, en pratique, un scénario relativement marginal sur des projets qui appliquent déjà une limitation basique des tentatives, un mécanisme désormais largement répandu même sans extension dédiée.
Ce que la complexité ne protège jamais
Les journaux examinés montrent trois scénarios récurrents, aucun ralenti par la complexité du mot de passe :
- Un mot de passe réutilisé, identique à celui d’un autre service ayant subi une fuite de données rendue publique
- Un identifiant obtenu par hameçonnage ciblé, l’utilisateur ayant lui-même saisi ses identifiants sur une page frauduleuse convaincante
- Un poste de travail compromis par un logiciel malveillant capturant les frappes clavier, indépendamment de la robustesse du mot de passe tapé
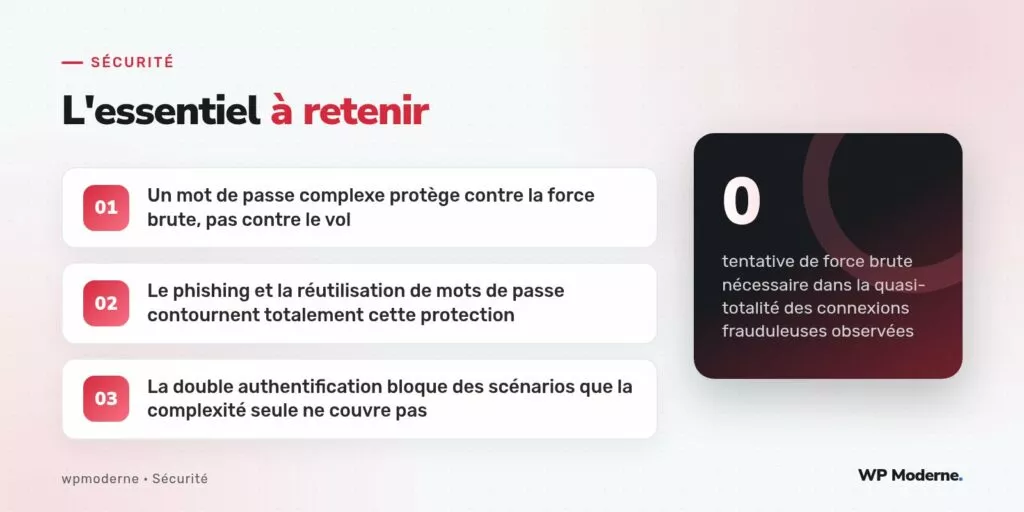
Dans chacun de ces trois scénarios, le mot de passe finit par être connu de l’attaquant sous sa forme exacte, en clair. Sa longueur ou sa complexité n’entrent alors plus du tout en jeu : un mot de passe de quatre caractères et un mot de passe de trente-deux caractères offrent exactement la même protection dès lors que l’un et l’autre sont simplement connus par un tiers.
Ce que la double authentification bloque, spécifiquement
La double authentification n’ajoute rien contre la force brute que la complexité du mot de passe ne couvrait déjà largement. Son intérêt réel se situe précisément sur les trois scénarios ci-dessus : même un mot de passe connu par un attaquant, via fuite, hameçonnage ou capture, ne suffit plus à lui seul pour accéder au compte, puisqu’un second facteur — application d’authentification, clé de sécurité physique — reste nécessaire et n’est pas exposé au même canal de compromission que le mot de passe.
Un exemple tiré des journaux
2024-10-18 03:42:11 - Connexion réussie, utilisateur "direction", IP inhabituelle (pays différent de l'usage habituel)
2024-10-18 03:42:14 - Modification du rôle d'un second compte utilisateur
2024-10-18 03:43:02 - Ajout d'un nouvel utilisateur administrateur
Cette séquence, extraite d’un journal d’activité réel, ne montre aucune tentative échouée précédant la connexion réussie : l’identifiant et le mot de passe corrects ont été utilisés directement, cohérent avec un vol d’identifiants plutôt qu’une attaque par force brute contre laquelle la politique de mot de passe en place aurait pourtant dû, en théorie, offrir une protection suffisante.
Ce qui aurait changé avec une double authentification active
Sur ce même scénario, une double authentification correctement configurée aurait interrompu la connexion à l’étape suivante : l’attaquant, disposant du mot de passe correct mais pas de l’accès au second facteur (téléphone de l’utilisateur légitime, application d’authentification), se serait heurté à un blocage avant tout accès effectif au tableau de bord, indépendamment de la qualité du mot de passe compromis en amont.
Un mot de passe complexe retarde un attaquant qui devine ; il ne retarde jamais un attaquant qui sait déjà.
En résumé
La complexité d’un mot de passe et la double authentification protègent contre deux catégories de menaces largement différentes : la première contre la devinette et la force brute, la seconde contre le vol pur et simple d’identifiants par fuite, hameçonnage ou logiciel malveillant. Les journaux de connexion réels montrent que cette seconde catégorie domine très largement les accès frauduleux constatés, ce qui rend la double authentification non pas redondante avec une politique de mot de passe stricte, mais complémentaire sur un axe de protection entièrement distinct.