Zéro. C’est le nombre de lignes exploitables dans le journal d’activité d’un site WordPress permettant d’identifier lequel des douze exploitants d’une coopérative agricole avait modifié une page produit, supprimé un article de blog ou changé un tarif affiché en ligne. Tous se connectaient avec le même identifiant, « coop-admin », un mot de passe partagé par SMS entre membres au fil des années, transmis d’une génération d’exploitants à la suivante sans jamais être renouvelé.
Le site servait de vitrine à la coopérative : présentation des exploitations membres, actualités de la production, formulaire de contact pour les acheteurs professionnels. Rien de très sensible en apparence, jusqu’au jour où une page produit a affiché un prix erroné pendant plusieurs jours, sans qu’aucun des douze membres ne se souvienne avoir touché à cette page. Impossible de savoir si c’était une erreur de manipulation, une modification malveillante, ou un bug d’une extension.
Ce qu’un compte administrateur unique rend impossible
Avec un seul compte partagé, toute action enregistrée dans les journaux WordPress porte le même nom d’utilisateur, quel que soit l’auteur réel. Un plugin de journal d’activité comme WP Activity Log peut bien enregistrer qu’une page a été modifiée à 14h32, il ne peut pas dire par qui, puisque WordPress lui-même n’a qu’une seule identité à présenter. La traçabilité individuelle, condition de base pour comprendre un incident, disparaît complètement.
Ce choix a aussi un effet moins visible : la difficulté à révoquer l’accès d’un seul membre sans couper l’accès de tous les autres. Quand un exploitant quitte la coopérative, il faudrait changer le mot de passe partagé et le retransmettre aux onze autres, une opération jamais faite en pratique, ce qui laisse des accès actifs à des personnes qui ne devraient plus en avoir.
Créer un compte individuel par exploitant, sans tout casser
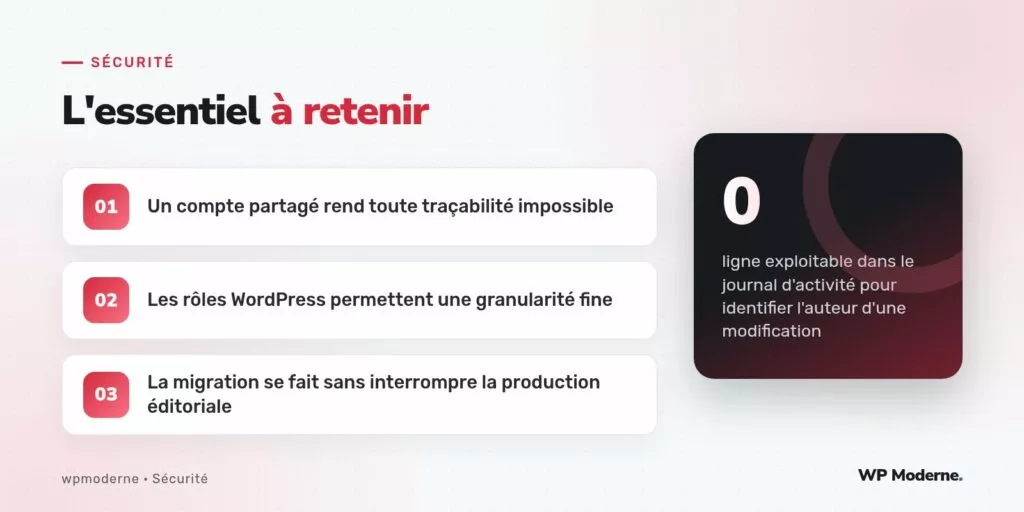
La migration ne nécessite pas de tout refaire d’un coup. Chaque membre reçoit un compte nominatif, avec un rôle adapté à son usage réel plutôt qu’un accès administrateur systématique :
wp user create jean.dupont jean.dupont@cooperative-exemple.fr \
  --role=author --send-email
Pour les membres qui doivent uniquement publier des actualités sur leur propre exploitation, le rôle author suffit : il permet de créer et publier ses propres contenus, sans donner accès aux réglages du site ni aux pages des autres membres. Le rôle administrator reste réservé à une ou deux personnes réellement responsables de la maintenance technique.
Restreindre la visibilité des contenus par exploitation
Certaines coopératives ont besoin d’aller plus loin : que chaque membre ne voie et ne modifie que les fiches produit de sa propre exploitation. Cela passe par une capacité personnalisée, ajoutée via add_cap() sur le rôle, combinée à un filtre sur la requête d’administration :
add_filter( 'pre_get_posts', function( $query ) {
    if ( is_admin() && ! current_user_can( 'manage_options' ) ) {
        $query->set( 'author', get_current_user_id() );
    }
});
Revoir les mots de passe existants avant la bascule
Le mot de passe partagé, ayant circulé pendant des années par SMS et par email, doit être considéré comme compromis dès l’instant où la coopérative décide de migrer vers des comptes individuels. Chaque nouveau compte reçoit un mot de passe généré aléatoirement, jamais réutilisé de l’ancien, et l’ancien compte partagé est désactivé plutôt que supprimé, le temps de vérifier qu’aucune automatisation ne dépend encore de lui.
Former les exploitants à la nouvelle organisation
Le passage de « tout le monde peut tout faire » à « chacun fait ce qui le concerne » demande un accompagnement, pas seulement une bascule technique. La formation des utilisateurs à la sécurité au sens large dépasse le cadre de cet article, mais un point mérite d’être signalé immédiatement : personne ne doit re-partager son nouveau mot de passe individuel, sous peine de retomber dans le même travers.
Un compte administrateur partagé n’est jamais un simple confort d’organisation : c’est une décision qui supprime, dès le premier jour, toute possibilité de comprendre un incident a posteriori.
Pour aller plus loin
La coopérative a mis six mois à généraliser les comptes individuels à l’ensemble de ses membres, en commençant par les plus actifs sur le site. Le résultat immédiat : la première anomalie suivante, une image supprimée par erreur, a pu être attribuée en quelques secondes au bon compte, simplement en consultant le journal d’activité.



