Six pour cent : c’est la part d’un devis WordPress moyen consacrée explicitement à la sécurité, d’après un échantillon de propositions commerciales examinées sur plusieurs missions d’audit. La ligne existe rarement, ou alors sous une formulation vague du type « mise en place de bonnes pratiques ». Face à un client qui gère une vitrine institutionnelle ou un petit catalogue, l’argument « votre site pourrait être piraté » tombe souvent à plat : il ne se sent pas concerné, persuadé que seuls les gros comptes en ligne intéressent les attaquants.
Ce constat n’est pas nouveau, mais la façon de le retourner change beaucoup selon l’interlocuteur. Un budget sécurité ne se vend pas comme une police d’assurance abstraite ; il se vend comme un coût évité, chiffré, et rattaché à une conséquence que le client comprend immédiatement : une immobilisation du site, une perte de référencement, un email envoyé à sa place vers ses propres clients.
Sortir du vocabulaire technique dès la première phrase
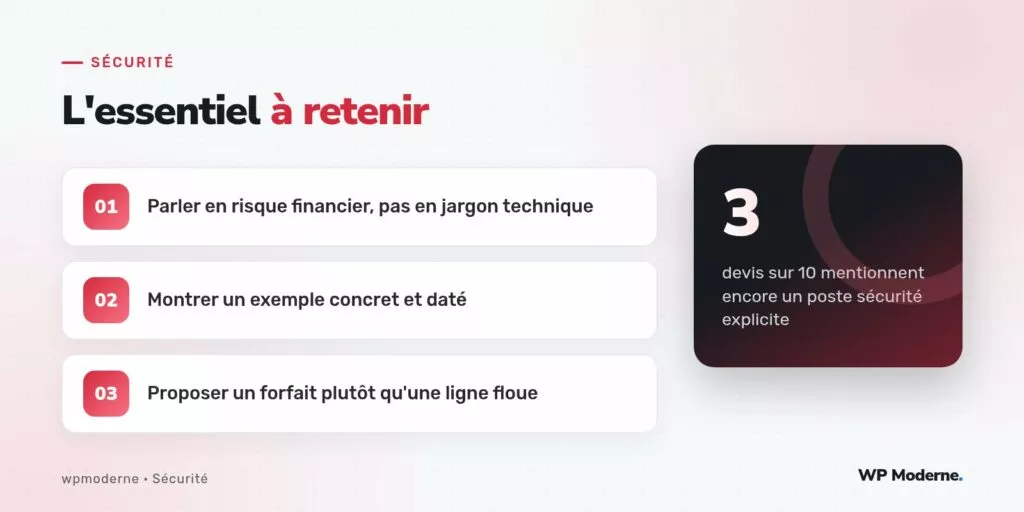
Parler de « faille XSS » ou de « brute force sur wp-login.php » perd un client non technique en dix secondes. La reformulation qui fonctionne consiste à décrire l’impact plutôt que le mécanisme : « un formulaire mal protégé peut permettre à un robot de créer des comptes en masse sur votre site et d’envoyer du spam en votre nom », plutôt que « il faut du rate limiting sur le endpoint d’inscription ». Le client retient l’image, pas la terminologie.
Un exercice utile en rendez-vous consiste à demander directement : « si votre site était hors ligne pendant trois jours, que se passerait-il pour votre activité ? ». La réponse — souvent embarrassée — sert de point d’appui pour la suite de la discussion, sans qu’il soit nécessaire d’insister davantage.
Montrer un cas concret, daté et vérifiable
Les rapports d’incidents génériques convainquent peu. Ce qui marche mieux, c’est un exemple précis, avec une date et un montant approximatif de remise en état, présenté sans dramatisation excessive. Pour un client associatif, évoquer le cas d’une structure comparable ayant perdu l’accès à son site pendant une semaine faute de sauvegarde récente, avec un coût de récupération de plusieurs centaines d’euros en prestation d’urgence, a plus de poids qu’une liste de vulnérabilités théoriques.
Il est important de préciser que ces exemples doivent rester honnêtes : présenter une anecdote vécue sur un projet précédent, sans l’enjoliver ni la transformer en menace généralisée, renforce la crédibilité du prestataire bien plus qu’un argumentaire alarmiste.
Découper le budget en éléments compréhensibles
Une ligne unique « sécurité : 800 € » reste opaque. La décomposer aide à faire accepter le montant :
- Sauvegardes automatisées et testées (restauration vérifiée, pas seulement programmée)
- Mise à jour surveillée des extensions et du cœur WordPress
- Durcissement de base : suppression des comptes inutiles, limitation des tentatives de connexion
- Veille sur les vulnérabilités connues des extensions installées
Chaque ligne peut être associée à un exemple de conséquence si elle est absente, ce qui transforme une liste technique en argumentaire commercial.
Proposer un forfait récurrent plutôt qu’une prestation ponctuelle
Un audit ponctuel facturé une fois se justifie difficilement à un client qui ne perçoit pas le risque comme continu. Un forfait mensuel modeste, incluant surveillance et mises à jour, se vend plus facilement : le montant paraît proportionné, et il évite la négociation frontale sur un chiffre unique perçu comme une dépense évitable.
Un exemple de présentation qui fonctionne
Sur un projet pour un cabinet comptable, la proposition initiale intégrait une ligne « maintenance et sécurité — 45 €/mois » directement dans le forfait d’hébergement, sans la présenter comme optionnelle. Le client n’a pas contesté ce point précis, alors qu’un audit de sécurité facturé séparément à 400 € avait été refusé l’année précédente sur un projet similaire.
Anticiper l’objection « on n’a jamais eu de problème »
Cette phrase revient systématiquement. La réponse la plus efficace consiste à la retourner sans confrontation : « c’est justement le bon moment pour investir, avant qu’un incident n’impose une intervention en urgence, à un tarif nécessairement plus élevé ». Comparer le coût d’une prévention modeste à celui d’une intervention corrective en urgence — souvent trois à quatre fois supérieur sur les missions observées — reste l’argument qui a le plus fait basculer des décisions de dernière minute.
Un client convaincu par la peur revient rarement l’année suivante ; un client convaincu par un chiffre concret renouvelle son forfait sans discussion.
En résumé
Justifier un budget sécurité auprès d’un client réticent ne relève pas de la pédagogie technique, mais de la traduction en conséquences concrètes et en coûts comparés. Un forfait récurrent, intégré discrètement plutôt que présenté comme une option, et appuyé par un exemple vécu et honnête, convainc plus durablement qu’un argumentaire alarmiste ou trop abstrait.



