Douze jours. C’est le temps qu’il reste avant l’ouverture officielle d’une collecte de dons portée par une coopérative agricole, et son site WordPress n’a jamais été audité sous cet angle. La collecte de fonds change la nature du site : il ne s’agit plus d’un simple vitrine, mais d’un point d’entrée pour des transactions financières et des données personnelles de donateurs. Une checklist resserrée permet de couvrir l’essentiel sans paniquer la veille du lancement.
Cette liste ne traite volontairement pas du traitement fiscal des dons ni des reçus fiscaux : elle se concentre sur ce qui, techniquement, peut faire basculer une collecte réussie en incident de sécurité.
Pourquoi la collecte de dons change la donne
Un site vitrine agricole reçoit peu de trafic ciblé. Une collecte de dons, elle, est relayée sur les réseaux sociaux, dans la presse locale, parfois par des partenaires nationaux. Le pic de trafic attire aussi l’attention de robots et de tentatives d’exploitation automatisées. Le formulaire de don devient la surface d’attaque numéro un : c’est lui qui manipule des montants, des identifiants de transaction et des données de contact.
La checklist en douze points
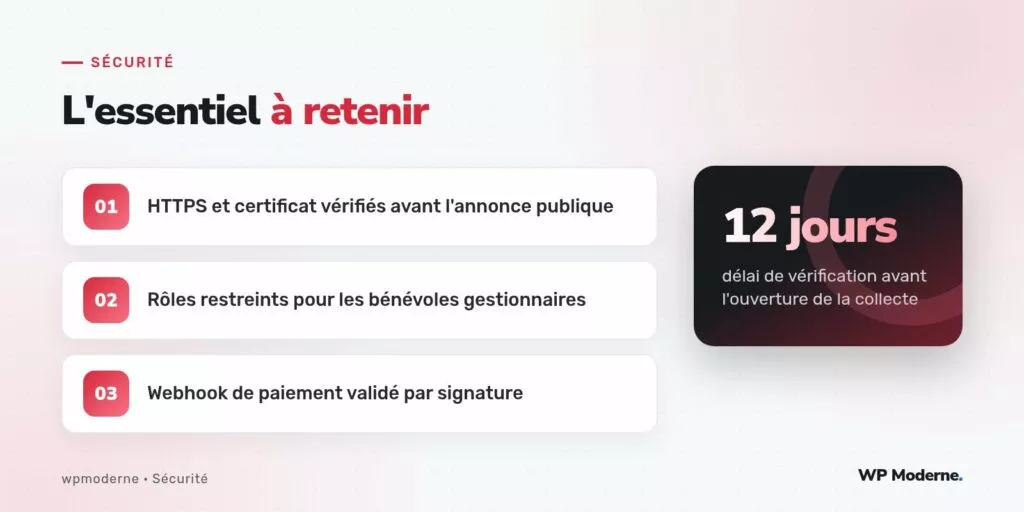
- Certificat HTTPS valide et forcé — vérifiez que
is_ssl()renvoie vrai sur toutes les pages du tunnel de don, y compris la page de confirmation, et que le certificat n’expire pas pendant la campagne. - Formulaire de don validé côté serveur — le montant, la devise et la fréquence (ponctuel ou récurrent) doivent être revérifiés en PHP avant tout appel à l’API de paiement, jamais faits confiance aux seules valeurs postées par le navigateur.
- Webhook du prestataire de paiement signé — si Stripe est utilisé, la signature de l’en-tête
Stripe-Signaturedoit être vérifiée avec le secret du webhook avant tout traitement, pour écarter les notifications forgées. - Rôles des bénévoles restreints — les personnes chargées de mettre à jour la page de collecte ne doivent pas disposer de la capacité
manage_options. Un rôleredacteurpersonnalisé, sans accès aux réglages, suffit largement. - Journal des modifications actif — un plugin de journal d’activité doit tracer qui modifie le montant de l’objectif, les textes ou les identifiants de paiement affichés.
- Sauvegarde fraîche et testée — une sauvegarde complète (base et fichiers) datée de moins de 24 heures, avec une restauration test effectuée sur un environnement de recette, pas seulement une sauvegarde qui existe sur le papier.
- Mises à jour à jour — cœur WordPress, thème et extensions de paiement à la dernière version stable ; un correctif de sécurité sorti la veille de la campagne ne doit pas rester en attente.
- Authentification à deux facteurs — activée pour tous les comptes ayant accès à l’administration, en particulier ceux qui peuvent modifier les paramètres de paiement.
- Limitation des tentatives de connexion — un compte administrateur brutalement ciblé pendant une campagne médiatisée n’est pas un scénario théorique.
- En-têtes de sécurité HTTP —
Strict-Transport-Security,X-Content-Type-Optionset uneContent-Security-Policyminimale limitent l’impact d’un script tiers compromis. - Test de charge léger — un pic de partage sur les réseaux sociaux peut multiplier le trafic par dix en quelques minutes ; un test avec un outil comme
wp-clicombiné à un script de requêtes simule ce scénario sans attendre le jour J. - Page de confirmation sans fuite — l’URL de remerciement ne doit pas exposer l’identifiant de transaction ou le montant dans un paramètre visible et indexable.
Ce que cette checklist ne couvre pas
Le traitement fiscal des dons, la génération des reçus et leur conformité vis-à-vis de l’administration relèvent d’un autre chantier, souvent piloté par le trésorier de la coopérative plutôt que par le développeur. Mélanger les deux sujets dans la même réunion de préparation dilue l’attention portée aux vrais risques techniques.
Une dernière vérification avant la mise en ligne
Le jour de l’ouverture, une dernière passe s’impose : rejouer un don test de faible montant de bout en bout, vérifier que le webhook déclenche bien la mise à jour de l’objectif affiché, et confirmer que l’e-mail de remerciement part sans exposer d’informations sensibles dans son code source. Cette répétition générale coûte vingt minutes et évite bien des surprises pendant les premières heures, les plus regardées, de la collecte.
En résumé
Une collecte de dons ne demande pas une infrastructure différente d’un site classique, mais une vigilance concentrée sur un nombre réduit de points critiques : le tunnel de paiement, les rôles des personnes qui touchent au contenu, et la fraîcheur des sauvegardes. Douze points, cochés méthodiquement, valent mieux qu’un audit exhaustif commencé trop tard.