« Est-ce que ce bouton doit vraiment déclencher un bandeau de consentement ? » C’est la question que pose systématiquement un client la première fois qu’il découvre qu’un simple événement de clic sur un formulaire fait apparaître une bannière RGPD à chaque visite. La réponse est souvent non, à condition de bien distinguer ce que fait réellement chaque balise dans Google Tag Manager.
Ce guide détaille comment suivre des conversions internes à un site WordPress sans dépendre de cookies tiers ni déclencher systématiquement un recueil de consentement.
Distinguer suivi interne et tracking publicitaire
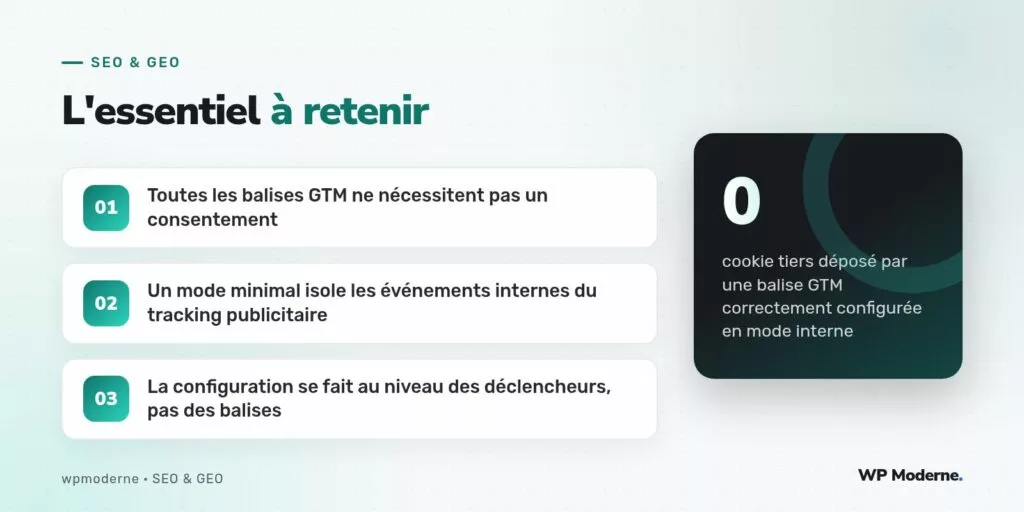
Une conversion suivie uniquement à des fins statistiques internes, sans transmission à un service tiers ni croisement avec d’autres données, n’entre pas dans le même régime qu’un pixel publicitaire. Le problème vient rarement de GTM lui-même, mais des balises qu’on y installe : un pixel Facebook Ads ou un tag Google Ads déposent, eux, des cookies tiers destinés au reciblage publicitaire, et nécessitent un consentement explicite avant déclenchement.
La première étape consiste donc à cartographier, dans le conteneur GTM existant, quelles balises transmettent des données à un domaine tiers et lesquelles restent strictement internes au domaine du site.
Paramétrer un mode de consentement minimal
Google Tag Manager permet de conditionner le déclenchement de chaque balise à une variable de consentement, sans attendre l’implémentation complète d’une plateforme de gestion du consentement tierce. La méthode la plus simple repose sur une variable de type « Cookie », lue au chargement de la page :
function() {
    var c = document.cookie.match(/consentement_mesure=([^;]+)/);
    return c ? c[1] === 'accepte' : false;
}
Cette variable personnalisée est ensuite associée en tant que condition d’exception sur chaque déclencheur qui active une balise de mesure. Les balises strictement internes, comme le suivi d’un clic sur un lien « Télécharger le guide » qui ne transmet la donnée qu’au propre serveur du site, peuvent rester en dehors de cette condition, à condition qu’aucun cookie tiers ne soit déposé par leur exécution.
Vérifier l’absence de cookie tiers
Pour confirmer qu’une balise ne dépose aucun cookie tiers, l’onglet Application des outils de développement du navigateur permet d’inspecter, avant et après déclenchement, la liste des cookies présents pour le domaine visité. Une balise correctement isolée ne doit rien ajouter à cette liste.
Organiser les balises par dossier de consentement
Sur un conteneur GTM qui grossit avec le temps, il devient vite difficile de savoir quelle balise appartient à quelle catégorie. Une convention de nommage simple règle le problème :
- Préfixe
[Interne]pour les balises qui ne transmettent rien à un tiers. - Préfixe
[Consentement requis]pour celles conditionnées à l’acceptation. - Un dossier GTM dédié par catégorie, pour un audit rapide en cas de contrôle.
Le cas particulier des formulaires WordPress
Les extensions de formulaire courantes déclenchent un événement gtm.formSubmit exploitable directement par GTM sans script supplémentaire. Ce déclencheur natif, purement côté client et sans appel à un service tiers, peut rester actif en permanence : il ne constitue pas en soi un motif de recueil de consentement, tant que la balise associée se contente d’enregistrer l’événement sur un outil de mesure interne correctement configuré en mode minimal.
Sur nos projets, on documente chaque balise du conteneur avec une note interne précisant si elle transmet une donnée à un domaine tiers. Cette simple habitude évite bien des débats lors d’un audit de conformité six mois plus tard.
Pour aller plus loin
Ce mode minimal ne remplace pas une politique de consentement complète dès qu’un site utilise des outils publicitaires multi-plateformes : il permet seulement de ne pas pénaliser inutilement la mesure interne d’un site qui n’en a pas encore besoin. La bonne pratique reste de revoir cette cartographie à chaque ajout de balise dans le conteneur, avant qu’elle ne se retrouve fusionnée sans distinction avec les autres.