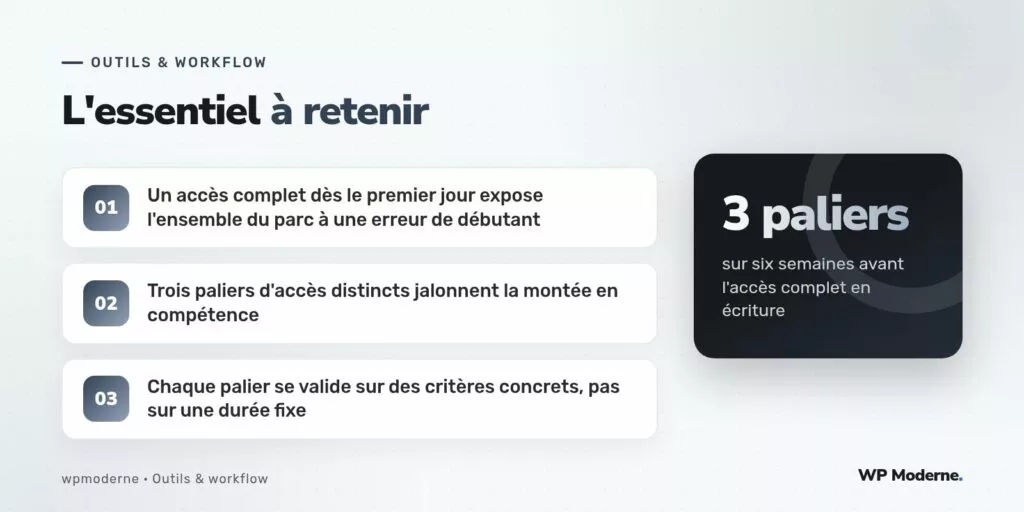
Quel accès donner, le premier jour, à une personne qui vient d’être recrutée pour renforcer l’équipe d’exploitation d’un parc de plusieurs dizaines de sites WordPress ? La réponse instinctive — un accès complet, puisqu’elle est là pour ça — expose immédiatement l’ensemble du parc à toute erreur de manipulation commise pendant que cette personne apprend encore les spécificités de l’environnement.
Un accès progressif, construit en paliers explicites plutôt que déterminé au jugé, réduit ce risque sans pour autant ralentir excessivement la montée en compétence. Chaque palier correspond à un périmètre d’action précis et se valide sur des critères concrets observés en situation, pas sur une durée arbitraire écoulée depuis l’arrivée.
Palier 1 : lecture seule, première à deuxième semaine
Le premier palier donne un accès en lecture seule à l’ensemble des systèmes : consultation des journaux, des tableaux de bord de supervision, des configurations de déploiement, sans aucune capacité de modification. Cette période sert à construire une carte mentale du parc — combien de sites, quelles technologies, quelles particularités par client — sans le risque associé à une action réelle.
Concrètement, cela se traduit par un compte doté de permissions en lecture sur les outils de supervision, un accès SSH limité à des commandes en lecture (via une configuration restrictive du fichier authorized_keys avec l’option command=), et la participation en observateur aux interventions menées par l’équipe déjà en place.
Palier 2 : écriture encadrée, troisième à quatrième semaine
Le second palier ouvre la capacité d’agir, mais toujours en binôme avec une personne expérimentée qui valide chaque action avant son exécution effective. Les tâches confiées à ce stade portent sur des environnements de recette plutôt que de production, et sur des interventions à faible risque en production — une mise à jour d’extension mineure suivie d’une vérification, par exemple — toujours sous supervision directe.
Palier 3 : autonomie encadrée, cinquième à sixième semaine
Le troisième palier accorde une autonomie réelle sur un périmètre restreint et clairement délimité, par exemple un sous-ensemble de projets moins critiques du parc, avec une revue a posteriori plutôt qu’une validation préalable systématique. Une personne expérimentée reste disponible en cas de question, mais n’intervient plus par défaut sur chaque action.
La transition vers un accès complet, sans restriction de périmètre ni revue systématique, n’intervient qu’après ce troisième palier, et seulement si les critères de validation ont été satisfaits sans réserve.
Les critères de validation, pas de durée fixe
Le déroulé en semaines proposé ici sert de repère, pas de règle rigide. Le passage d’un palier au suivant dépend de critères observables plutôt que d’un calendrier :
- Comprend et applique correctement la procédure de sauvegarde avant toute intervention risquée
- Sait identifier, sans aide, si une action donnée relève de son périmètre actuel ou nécessite une validation
- A démontré, en situation réelle et non simulée, une réaction appropriée face à un imprévu mineur
Une recrue expérimentée sur d’autres parcs comparables peut franchir ces paliers plus rapidement qu’une recrue découvrant l’exploitation d’un parc WordPress pour la première fois ; l’inverse est également vrai, sans que cela ne constitue un jugement sur la personne.
Ce que ce cadre évite concrètement
Sur le cas qui a motivé la formalisation de cette progression, une recrue précédente avait reçu un accès complet dès son deuxième jour et avait, sans mauvaise intention, exécuté une commande de purge de cache sur le mauvais environnement, provoquant une indisponibilité de courte durée mais évitable sur un site client. Aucune sanction n’avait suivi cet incident — la responsabilité en incombait avant tout à l’absence de cadre progressif — mais il a servi de déclencheur à la mise en place de ces trois paliers pour toutes les recrues suivantes.
Ce que ce cadre ne remplace pas
Cette progression organise l’accès aux systèmes ; elle ne remplace pas une formation technique de fond sur WordPress, sur les outils du parc ou sur les procédures internes, qui doit se dérouler en parallèle et non après cette montée en accès. Les deux volets — formation technique et élargissement progressif de l’accès — avancent de concert, chacun renforçant l’autre.
En résumé
Structurer l’accès à la production d’une recrue en trois paliers explicites, validés sur des critères concrets plutôt que sur une durée arbitraire, réduit sensiblement le risque d’incident pendant la période d’apprentissage sans pour autant ralentir excessivement la montée en autonomie. Le coût de mise en place reste modeste comparé au risque qu’il permet d’éviter sur un parc où chaque intervention mal maîtrisée peut affecter des clients bien réels.



